很多使用OpenVPN的用户在选择TCP模式时,常会误以为它的连接流程和UDP模式差异不大,实际运维中近半数的TCP模式连接故障,都卡在了流程里容易被忽略的细节环节。本文完整拆解OpenVPN TCP模式从客户端发起请求到隧道完全可用的全流程,结合实际运维场景说明每个环节的验证方法和常见问题定位思路。
OpenVPN TCP模式的配置前置要求
要正常触发TCP模式的连接流程,客户端和服务端的配置都不能混用UDP相关参数。服务端配置文件里必须明确写入proto tcp声明,不能留默认的UDP参数,同时指定监听的TCP端口,比如行业常用的1194端口,还要在服务端的防火墙规则里放行对应端口的TCP入站流量,不少新手误放了同端口的UDP规则,后续所有连接请求都会直接被系统重置。
客户端侧的配置文件里也要对应写入proto tcp-client参数,部分低版本的OpenVPN客户端如果遗漏这个参数,哪怕你在连接地址里填写的是TCP端口,也会默认用UDP协议发起握手请求,最终直接出现连接超时报错,这是日常故障排查中遇到概率最高的配置类误区。
TCP三次握手与OpenVPN初始控制通道协商
OpenVPN TCP模式的连接建立第一步,是先完成标准的TCP三次握手,这一步和普通HTTP、HTTPS服务的TCP连接没有任何区别,你可以在客户端用tcpdump工具抓包,观察到源端口为随机端口、目的端口是预设OpenVPN服务端口的SYN包发出,之后收到服务端返回的SYN+ACK报文,客户端再回传ACK报文,三次握手完成之后,TCP层面的基础连接通路就已经打通。
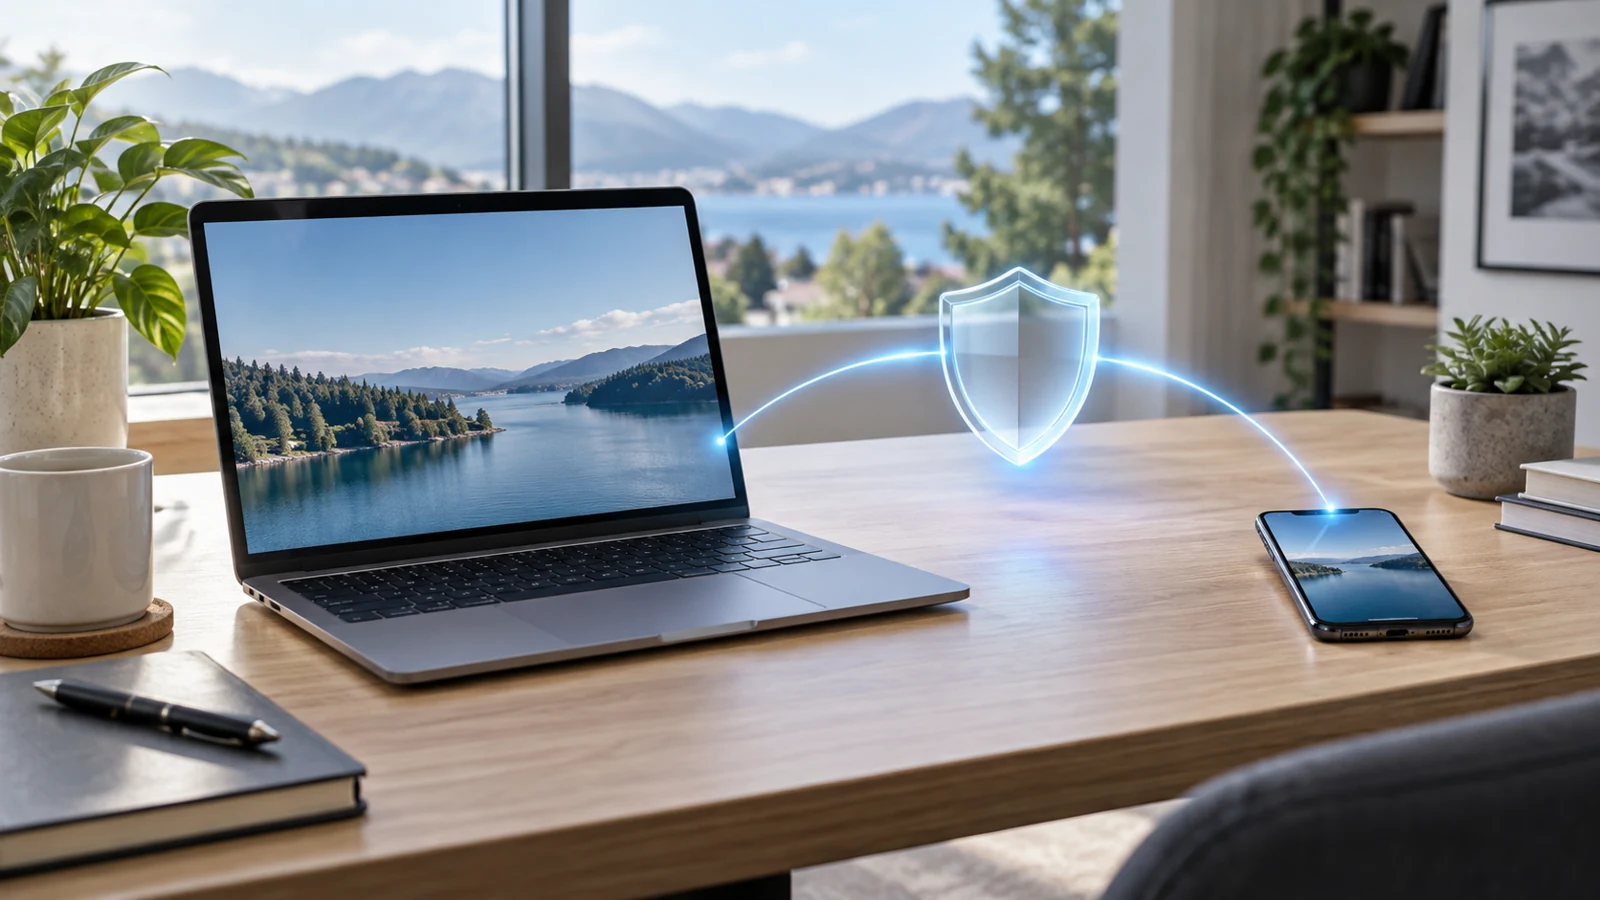
可视化展示OpenVPN TCP模式客户端与服务端的连接交互链路
三次握手完成之后,才会进入OpenVPN专属的控制通道协商阶段,闪电VPN官网客户端会向服务端发送第一个封装在TCP流内的控制报文,内容包含客户端版本、支持的加密算法列表、预设的认证方式等信息,这个报文不会像UDP模式那样作为独立的报文分片传输,而是作为TCP流的一部分被连续传输。
如果这一步流程卡住,你在客户端的OpenVPN运行日志里会看到“TCP connect to 目标地址:端口 succeeded, waiting for initial response from server”的提示,长时间停留在这个位置,大概率是中间链路的防火墙或者流量分析设备识别出了OpenVPN的特征报文,直接丢弃了后续的TCP流内容,而不是单纯阻断了服务端口。
身份认证与隧道参数同步环节
服务端收到客户端的初始协商报文之后,会先校验客户端提交的加密套件、TLS版本是否在服务端的允许列表里,校验通过之后就会返回服务端的证书信息,发起TLS握手,对后续的控制通道传输内容做加密保护。
TLS握手完成之后,客户端才会提交自己的身份凭证,也就是配置里的用户名密码、或者预存的客户端证书信息,服务端会根据预设的权限规则校验凭证合法性,如果校验失败会直接主动断开已经建立的TCP连接,客户端日志里会出现“Auth failed, connection reset”的明确提示。
身份校验通过之后,两端会同步隧道的运行参数,包括虚拟网卡的网段分配、路由推送规则、DNS服务器地址、压缩算法开关等内容,所有参数协商一致之后,服务端和客户端会分别在本地创建tun或者tap类型的虚拟网络接口,为后续的隧道数据传输做准备。
连接完成后的状态验证与常见误区
当两端都完成虚拟网卡初始化之后,OpenVPN TCP模式的连接建立流程就全部走完了,你可以在客户端执行ip addr类的网卡查询命令,看到虚拟网卡已经获取到了服务端分配的虚拟IP地址,尝试ping同网段的服务端虚拟网关地址,能正常连通就代表整个流程完全运行正常。
很多用户会误以为OpenVPN TCP模式的流量只是直接走普通TCP隧道传输,实际上整个连接建立完成后,相当于在公网的TCP连接之上,又封装了一层带TCP协议的内网流量,两层TCP的超时重传机制可能在公网链路质量不佳时互相影响,这个特性是选择TCP模式之前需要提前评估的,闪电不要默认认为TCP模式的传输稳定性一定优于UDP模式。
日常排查OpenVPN TCP连接失败的问题时,可以按照流程顺序逐层验证,先确认TCP三次握手能不能正常完成,再看初始控制报文能不能收到服务端回复,之后再排查身份认证环节的报错,不用一上来就盲目调整加密参数,能大幅提升故障定位的效率。